
Professional Microsoft Intune Setup, Deployment & Configuration Services
Are you looking for a professional Microsoft Intune configuration service to manage, secure, and control your organization’s devices?
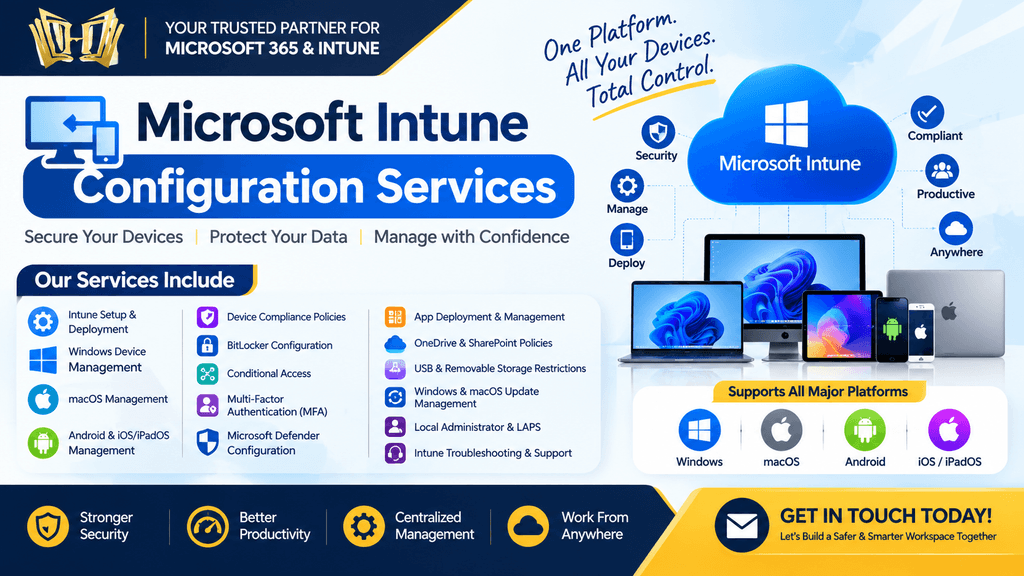
We provide Microsoft Intune implementation, configuration, deployment, troubleshooting, and endpoint management services for small businesses, startups, IT companies, and growing organizations.
Our services help organizations manage Windows PCs, MacBooks, Android smartphones, iPhones, and iPads through a centralized cloud-based device management platform.
With Microsoft Intune, businesses can configure device policies, enforce security requirements, deploy applications, restrict unauthorized access, manage updates, protect corporate data, and control how users access Microsoft 365 resources.
We can help you configure Microsoft Intune based on your organization’s requirements, security policies, licensing, and existing Microsoft 365 environment.
Our goal is to help businesses implement secure, manageable, and compliant devices at an affordable price.
What Is Microsoft Intune?
Microsoft Intune is a cloud-based endpoint management solution that helps organizations manage devices, applications, and access to corporate resources.
Using Intune, administrators can manage supported devices without requiring traditional on-premises device management infrastructure for every management task.
Microsoft Intune can help organizations:
- Enroll and manage corporate devices.
- Configure Windows, macOS, Android, and iOS/iPadOS.
- Deploy business applications.
- Enforce device compliance requirements.
- Configure security policies.
- Manage Windows updates.
- Configure BitLocker encryption.
- Restrict USB and removable storage usage.
- Manage local administrator privileges.
- Apply application protection policies.
- Integrate with Microsoft Entra ID Conditional Access.
- Protect company information on managed and personal devices.
We provide Microsoft Intune configuration and implementation services tailored to your business requirements.
1. Microsoft Intune Tenant Setup & Initial Configuration
Starting with Microsoft Intune for the first time?
We can assist with preparing your Intune environment and implementing the initial configuration.
Our services include:
- Microsoft Intune tenant assessment.
- Intune administration configuration.
- Enrollment configuration.
- Device platform configuration.
- User and group preparation.
- Security group creation.
- Configuration profile creation.
- Compliance policy creation.
- Application deployment preparation.
- Endpoint security configuration.
- Conditional Access integration.
- Policy assignment and testing.
- Troubleshooting enrollment and policy issues.
We can also review your existing Microsoft 365 tenant to identify the required licenses, administrative permissions, and prerequisites before implementation.
2. Windows Device Management
Microsoft Intune can help organizations centrally manage Windows devices used by employees.
We provide Windows endpoint management configuration for supported Windows devices.
Windows Intune services
- Windows device enrollment.
- Microsoft Entra joined device management.
- Automatic enrollment configuration.
- Windows configuration profiles.
- Device compliance policies.
- Security baseline configuration.
- Application deployment.
- Windows Update management.
- BitLocker encryption configuration.
- Microsoft Defender policy configuration.
- Firewall configuration.
- USB and removable storage restrictions.
- Local administrator management.
- Windows Hello for Business preparation.
- Windows Autopilot configuration assistance.
- Device restriction policies.
- Endpoint security policies.
Windows security policy configuration
We can help implement security settings based on your business requirements, such as:
- Password and PIN requirements.
- Screen lock settings.
- Encryption requirements.
- Antivirus requirements.
- Firewall requirements.
- Operating system version requirements.
- Device compliance requirements.
- Restrictions on unauthorized device features.
The exact settings available depend on the device platform, Windows edition, Intune capabilities, and licensing.
3. Microsoft Intune BitLocker Configuration
BitLocker helps protect data stored on supported Windows devices by encrypting the operating system drive and other supported drives.
We can assist with implementing BitLocker policies through Microsoft Intune.
BitLocker configuration services
- BitLocker policy creation.
- Operating system drive encryption.
- Encryption method configuration.
- TPM-related settings.
- Startup PIN configuration where supported and required.
- Recovery password configuration.
- Recovery key backup to Microsoft Entra ID.
- Recovery key rotation configuration where supported.
- Encryption compliance monitoring.
- BitLocker policy troubleshooting.
- Encryption status validation.
- Recovery key access troubleshooting.
We can also investigate situations where a BitLocker policy reports as successful in Intune but the device remains unencrypted.
Important: BitLocker startup PIN requirements depend on device hardware, TPM availability, Windows configuration, and compatible policy settings. Conflicting policies must be resolved before enforcement.
4. Microsoft Intune Compliance Policies
Device compliance policies help organizations determine whether a device meets their required security standards.
We can create and configure compliance policies for supported device platforms.
Compliance configuration can include:
- Minimum operating system version.
- Password requirements.
- Device encryption requirements.
- Antivirus status.
- Firewall status.
- Device health requirements.
- Jailbroken or rooted device detection.
- Device threat level requirements where supported.
- Non-compliant device actions.
- Compliance notifications.
- Compliance reporting.
- Conditional Access integration.
Example: Restrict access from non-compliant devices
An organization may want to allow Microsoft 365 access only from devices that meet its security requirements.
We can help configure the following workflow:
- Create an Intune compliance policy.
- Assign the policy to the appropriate user or device groups.
- Configure Conditional Access to require a compliant device for selected resources.
- Test the policy with pilot users.
- Validate compliant and non-compliant sign-in behavior.
Conditional Access enforcement requires appropriate licensing and configuration. A compliance policy alone does not automatically block Microsoft 365 access.
5. Microsoft Entra ID Conditional Access Configuration
Conditional Access helps organizations control access to cloud applications based on user, device, application, location, and other supported conditions.
We provide Conditional Access configuration assistance as part of Microsoft Intune and Microsoft 365 security implementation.
Conditional Access services
- MFA enforcement.
- Require compliant devices.
- Restrict access by device platform.
- Block legacy authentication.
- Restrict access to selected cloud applications.
- Configure location-based access controls.
- Protect administrator accounts.
- Configure policies for guest users.
- Configure supported risk-based access controls.
- Integrate Intune compliance with Microsoft 365 access.
- Exclude approved emergency access accounts where appropriate.
- Test policies before organization-wide deployment.
We recommend implementing policies in stages, using report-only mode where available, reviewing sign-in logs, and maintaining emergency access arrangements to avoid accidental lockouts.
6. Multi-Factor Authentication (MFA)
MFA provides an additional layer of security for user sign-ins.
We can assist with configuring Microsoft Entra ID authentication requirements for your organization.
MFA implementation services
- MFA requirement planning.
- Conditional Access-based MFA.
- Microsoft Authenticator configuration guidance.
- Authentication method preparation.
- Administrator MFA enforcement.
- User group-based policy assignments.
- Authentication troubleshooting.
- Sign-in log investigation.
- Exclusion review.
- MFA testing and validation.
MFA policies can help reduce the risk of account compromise, particularly when combined with strong authentication methods and appropriate Conditional Access policies.
7. Android Device Management
We provide Microsoft Intune configuration for supported Android devices used for corporate or business purposes.
Depending on the organization’s requirements, we can configure Android Enterprise management.
Android management services
- Android enrollment configuration.
- Corporate-owned device enrollment.
- Personally owned work profile configuration.
- Application deployment.
- Device compliance policies.
- Configuration profiles.
- Password and screen lock requirements.
- Supported security restrictions.
- Microsoft 365 application configuration.
- App protection policies.
- Conditional Access integration.
- Corporate data access controls.
- Enrollment troubleshooting.
We can also help organizations separate corporate applications and information from personal data on supported personally owned devices.
8. iPhone & iPad Management
Microsoft Intune can help organizations manage supported Apple mobile devices.
We provide iOS/iPadOS enrollment, configuration, application management, and security policy implementation.
iOS/iPadOS configuration services
- Device enrollment.
- Apple device management preparation.
- Apple MDM Push Certificate assistance.
- Corporate-owned device management.
- BYOD enrollment configuration.
- Compliance policies.
- Configuration profiles.
- Passcode requirements.
- Application deployment.
- App protection policies.
- Conditional Access integration.
- Managed application configuration.
- Corporate data protection.
- Troubleshooting enrollment issues.
Where required, we can assist with Apple Business Manager integration and Automated Device Enrollment preparation.
9. macOS Device Management
Organizations using MacBooks and Apple desktops can also manage supported devices through Microsoft Intune.
macOS management services
- macOS enrollment.
- Apple MDM Push Certificate assistance.
- Apple Business Manager integration assistance.
- Configuration profile creation.
- Compliance policies.
- FileVault encryption configuration.
- Application deployment.
- macOS update policies.
- Security settings.
- Device restriction policies.
- Conditional Access integration.
- Microsoft 365 application management.
- Enrollment and policy troubleshooting.
We can help implement security and configuration requirements for corporate macOS devices.
10. Application Deployment & Management
Microsoft Intune can distribute supported applications to enrolled devices.
We can assist with preparing and deploying business applications according to organizational requirements.
Application management services
- Microsoft 365 Apps deployment.
- Microsoft Teams deployment.
- Microsoft Outlook deployment.
- OneDrive deployment.
- Microsoft Edge configuration.
- Microsoft Store app deployment where supported.
- Win32 application packaging and deployment.
- Required application assignments.
- Available application assignments.
- Application installation troubleshooting.
- Application update configuration.
- Application configuration policies.
We can configure application assignments for selected users and devices, test installation behavior, and investigate deployment errors.
Application availability and deployment methods depend on the target operating system and application requirements.
11. Microsoft Intune App Protection Policies
Organizations often need to protect corporate data on personal devices without managing the entire device.
App protection policies can help protect organizational data inside supported applications.
App protection configuration
- Application PIN requirements.
- Corporate data transfer restrictions.
- Copy and paste controls.
- Save-as restrictions.
- Supported application access controls.
- Corporate data encryption within supported apps.
- Conditional launch requirements.
- Selective removal of corporate application data.
- Application protection reporting.
Supported applications may include Outlook, Microsoft Teams, OneDrive, Word, Excel, and PowerPoint.
App protection policies are particularly useful for organizations that support BYOD, subject to the platform, application, and licensing requirements.
12. OneDrive Configuration & Restrictions
OneDrive for Business helps users store and synchronize company files.
We can configure supported OneDrive policies through Microsoft Intune and relevant Microsoft 365 administration settings.
OneDrive configuration services
- OneDrive application deployment.
- OneDrive sign-in configuration.
- Known Folder Move preparation.
- Desktop, Documents, and Pictures backup configuration.
- Files On-Demand configuration.
- Synchronization settings.
- Personal OneDrive account restrictions.
- Supported synchronization restrictions.
- OneDrive application configuration.
- Troubleshooting synchronization issues.
We can also assist with related SharePoint and OneDrive sharing controls to help organizations manage access to business information.
13. USB & Removable Storage Restrictions
Organizations may need to prevent unauthorized data copying through removable storage devices.
We can help configure supported endpoint security policies to restrict USB storage and other removable media.
Device restriction services
- Removable storage access restrictions.
- USB storage controls.
- Read-only access where supported.
- Device installation restrictions.
- Endpoint security policy configuration.
- Policy assignment.
- Pilot testing.
- Compliance validation.
- Troubleshooting policy conflicts.
The exact level of control depends on the device platform, policy type, Windows edition, and whether additional endpoint security capabilities are required.
14. Windows Update Management
Keeping Windows devices updated is an important part of endpoint security.
We can configure Windows Update policies through Microsoft Intune.
Windows Update configuration
- Update rings.
- Quality update policies.
- Feature update policies.
- Update deferral settings.
- Restart behavior.
- Installation deadlines.
- Active hours.
- Automatic update configuration.
- Update deployment testing.
- Update compliance monitoring.
- Troubleshooting update failures.
We can help plan a staged deployment so that updates are tested with a pilot group before being rolled out more broadly.
15. macOS Update Management
We can also assist with supported macOS update management requirements.
Services may include:
- macOS update policy preparation.
- Update enforcement configuration.
- Update scheduling.
- Device compliance configuration.
- Update status validation.
- Troubleshooting update deployment issues.
Available update controls depend on the macOS version, device enrollment method, and supported Intune capabilities.
16. Microsoft Defender & Endpoint Security
Microsoft Defender and Intune can work together to help organizations implement endpoint security controls.
We can assist with supported security configuration for Windows and other applicable platforms.
Endpoint security services
- Microsoft Defender Antivirus configuration.
- Firewall policy configuration.
- Endpoint security policies.
- Security baseline implementation.
- Attack Surface Reduction policy configuration.
- Endpoint detection and response onboarding assistance.
- Device risk integration where licensed.
- Security reporting.
- Policy troubleshooting.
- Security configuration validation.
Microsoft Defender for Business and other Defender capabilities have specific licensing and deployment requirements. We can review your environment before implementation.
17. Local Administrator Management & Microsoft LAPS
Excessive local administrator privileges can increase endpoint security risks.
We can assist with reducing unnecessary administrator access and configuring supported local administrator password management.
Services include:
- Local administrator access review.
- Standard user configuration.
- Local administrator group management.
- Microsoft LAPS configuration.
- Local administrator password rotation.
- Password recovery access planning.
- Role-based access preparation.
- Policy deployment.
- Configuration validation.
Microsoft LAPS can help organizations manage and rotate local administrator passwords on supported Windows devices.
18. Device Lockout & Password Policies
We can configure supported device authentication and screen-lock requirements.
Policy configuration may include:
- Password length and complexity.
- Screen lock timeout.
- Device passcode requirements.
- Windows Hello for Business preparation.
- Failed authentication controls where supported.
- Mobile device lock requirements.
- Device security settings.
- Policy assignment and testing.
Available settings vary across Windows, macOS, Android, and iOS/iPadOS.
19. Device Enrollment & Windows Autopilot
We can help organizations simplify the onboarding of new devices.
Enrollment services
- Automatic enrollment preparation.
- Microsoft Entra join preparation.
- Enrollment restrictions.
- Windows Autopilot configuration assistance.
- Device group preparation.
- Enrollment status page configuration.
- Application deployment during enrollment.
- Device naming configuration.
- Enrollment troubleshooting.
- New device provisioning validation.
Windows Autopilot configuration depends on the supported device, Windows edition, enrollment method, and applicable licensing.
20. Intune Configuration for Small Businesses
Small businesses may not have a dedicated endpoint management team.
We can help implement a practical Intune configuration based on your business requirements and budget.
A typical small-business deployment may include:
- Windows device enrollment.
- MFA configuration.
- Device compliance.
- Conditional Access.
- BitLocker encryption.
- Defender configuration.
- Windows Update policies.
- OneDrive configuration.
- Application deployment.
- Local administrator management.
- Basic security restrictions.
We can also help businesses expand their configuration later as their security and management requirements grow.
21. Microsoft Intune Troubleshooting Services
If Intune policies are not working as expected, we can help investigate the issue.
Common issues we can investigate
- Devices not enrolling.
- Policies showing errors.
- Devices showing as non-compliant.
- Applications not installing.
- BitLocker not enabling.
- Recovery keys not appearing.
- Windows Update policies not applying.
- Conditional Access blocking users.
- Android or iOS enrollment issues.
- macOS configuration problems.
- Device synchronization errors.
- Conflicting configuration profiles.
- Incorrect group assignments.
Our troubleshooting approach may include reviewing Intune device status, policy assignments, enrollment logs, relevant event logs, licensing, and platform-specific requirements.
22. Microsoft Intune Implementation Process
We follow a structured implementation approach.
Step 1: Requirement Assessment
We review the organization’s device platforms, user count, existing Microsoft 365 tenant, licensing, and security requirements.
Step 2: Design & Planning
We prepare the required enrollment methods, security policies, compliance rules, application deployments, and access controls.
Step 3: Tenant Preparation
We review the prerequisites, administrator permissions, user groups, licensing, and integrations.
Step 4: Pilot Deployment
We test the configuration with a small group of users and devices before wider implementation.
Step 5: Policy Deployment
We assign the approved policies and applications to the intended groups.
Step 6: Testing & Validation
We validate device enrollment, policy application, compliance, application installation, and access restrictions.
Step 7: Documentation & Handover
Where included in the agreed scope, we provide configuration documentation, policy details, and handover guidance for the internal IT team.
23. Microsoft Intune Configuration Checklist
A project checklist may include:
Tenant & Enrollment
- Intune licensing review.
- User and group preparation.
- Enrollment configuration.
- Platform restrictions.
Security
- MFA.
- Conditional Access.
- Compliance policies.
- BitLocker or FileVault.
- Defender configuration.
- Local administrator management.
Applications & Updates
- Microsoft 365 Apps.
- Business application deployment.
- Windows Update policies.
- macOS update policies.
Data Protection
- OneDrive configuration.
- App protection policies.
- USB restrictions.
- Corporate data access controls.
Validation
- Pilot testing.
- Policy status review.
- Compliance validation.
- Application testing.
- Documentation and handover.
The final checklist will depend on the agreed scope and the devices used by your organization.
24. Affordable Microsoft Intune Configuration Services
We aim to provide cost-effective Microsoft Intune implementation and endpoint management services for businesses that need professional technical assistance without unnecessary complexity.
Our service scope can be tailored according to:
- Number of users.
- Number of devices.
- Supported operating systems.
- Existing Microsoft 365 environment.
- Required policies.
- Application deployment requirements.
- Security requirements.
- Troubleshooting needs.
- Documentation and handover requirements.
Whether you need help with a single policy, a new Intune deployment, or a complete endpoint security configuration, we can assess your requirements and propose a suitable solution.
Microsoft licensing is assessed separately from service charges.
Frequently Asked Questions
What is Microsoft Intune used for?
Microsoft Intune is used to manage devices and applications, enforce security policies, deploy software, assess device compliance, and help control access to corporate resources.
Which devices can Microsoft Intune manage?
Depending on the supported operating system and enrollment method, Intune can manage Windows, macOS, Android, iOS, and iPadOS devices.
Can you configure Intune for a small business?
Yes. We can help small businesses prepare and configure Intune based on their device count, licensing, application requirements, and security objectives.
Can Microsoft Intune block non-compliant devices?
Intune can evaluate device compliance. Microsoft Entra ID Conditional Access can then restrict access to supported cloud resources based on compliance requirements, subject to the appropriate licensing and configuration.
Can you configure BitLocker through Intune?
Yes. We can assist with BitLocker policy configuration, encryption deployment, recovery key backup, compliance validation, and troubleshooting on supported Windows devices.
Can Intune restrict USB storage?
Yes. Supported endpoint security and device control policies can restrict removable storage, depending on the platform and configuration requirements.
Can you manage personal mobile devices?
Yes. Intune supports various BYOD management approaches, including application protection policies and supported device enrollment methods. The appropriate approach depends on your requirements.
Do you provide Microsoft Intune troubleshooting?
Yes. We can help investigate enrollment errors, policy conflicts, compliance problems, application deployment failures, encryption issues, and other endpoint management problems.
Do you provide Microsoft 365 security configuration?
Yes. Related services can include MFA, Conditional Access, Microsoft Defender, OneDrive controls, DLP, sensitivity labels, and Microsoft 365 administration, subject to licensing.
Contact Us for Microsoft Intune Configuration Services
Looking for a Microsoft Intune administrator or endpoint management specialist to configure and secure your organization’s devices?
We can assist with Intune setup, deployment, security policies, device compliance, application management, Windows management, macOS management, mobile device management, and Microsoft 365 security.
Our Services
Microsoft Intune Setup | Endpoint Management | Windows Device Management | macOS Management | Android Management | iOS/iPadOS Management | BitLocker | Device Compliance | Conditional Access | MFA | Defender | Windows Update | OneDrive Restrictions | App Protection Policies | Local Administrator Management | Microsoft LAPS | Intune Troubleshooting
Get in Touch
📧 Email: support@imphistory.com
📱 WhatsApp: +91-9920133678
When contacting us, please share your number of users and devices, operating systems, existing Microsoft 365 licenses, and the Intune configuration you require.
We will review your requirements and help you plan a suitable, affordable Microsoft Intune implementation.
Microsoft Intune Configuration Services — Secure Your Devices, Protect Your Business Data, and Simplify Endpoint Management.
Recent Comments